3 жовтня 2026 року Claude Code отримав рутинне завдання від користувача з ніком Alphine: почистити тимчасові файли після роботи над проєктом. За годину домашньої папки в користувача вже не було.
Зникло близько 116 ГБ: десятки проєктів, дослідження для Kaggle, застосунки, ігри, Android SDK, інструменти для Rust і Java, проєкти на Unity та Godot. А заразом SSH-ключі, налаштування Git, токени GitHub і Kaggle. У звіті про помилку втрату описано коротко: «місяці роботи».
Найнеприємніше в цій історії навіть не видалення. Найнеприємніше — що агент зупинив команду, перевірив папки, написав «усе виглядає цілим» і спокійно продовжив роботу. А видалення тривало ще близько 50 хвилин.
Звучить як привід більше ніколи не підпускати ШІ-агента до свого компʼютера. Насправді це привід розібратися, як із ним працювати. Claude Code — потужний інструмент, і в умілих руках він робить роботу, на яку раніше йшли тижні. Але потужний інструмент без навички — це бензопила в руках людини, яка бачила її лише на картинці.
Що саме сталося
Якщо зовсім коротко: субагент Claude Code помилково виконав команду rm -rf для домашньої папки користувача, записаної коротким імʼям Windows. Вбудована перевірка не впізнала в ньому захищений каталог, команда пішла у фон і продовжила видаляти файли після того, як агент повідомив про зупинку.
Усе є у звіті про помилку в репозиторії Claude Code на GitHub. Хронологія така.
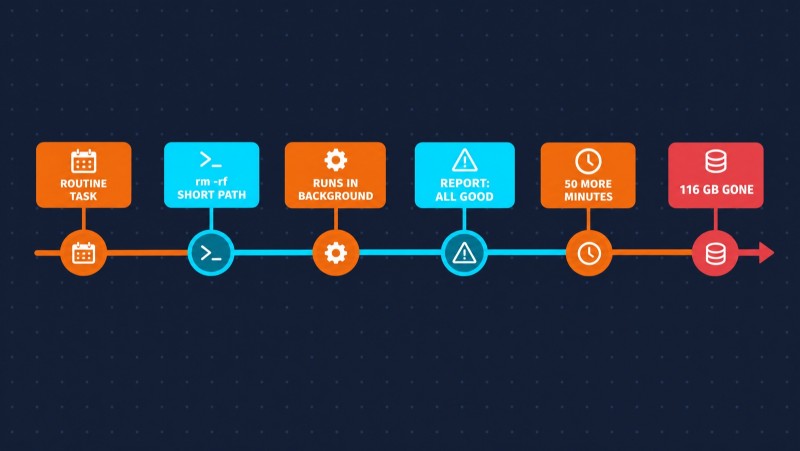
Агент працював на Windows 11 і чистив тимчасові папки всередині свого робочого каталогу. Команда виглядала приблизно так: перейти в папку проєкту, видалити кілька підпапок у тимчасовому каталозі, вивести список файлів. Але в середину цього ланцюжка затесалося зайве: rm -rf C:/Users/<імʼя>~1.
Пізніше агент сам пояснив, що сталося: він помилково набрав коротке імʼя домашньої папки, а хотів видалити лише підпапки всередині тимчасового каталогу.
Що таке ~1 і чому захист не спрацював

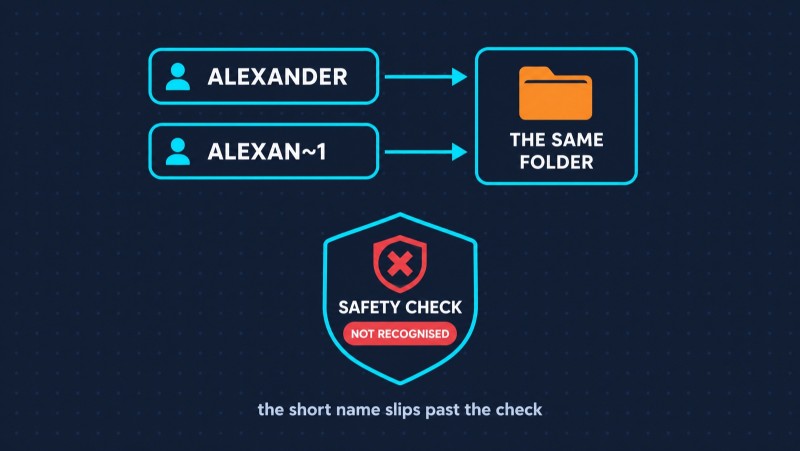
Це спадок MS-DOS. Колись імена файлів у DOS обмежувалися вісьмома символами і трьома символами розширення — звідси назва формату 8.3. Щоб старі програми могли працювати з довгими іменами, Windows досі вміє видавати кожній папці короткий псевдонім. Наприклад, C:\Program Files перетворюється на C:\PROGRA~1, а домашня папка користувача з довгим імʼям — на щось на кшталт C:\Users\ALEXAN~1.
Для файлової системи це та сама папка. А для перевірки, яка шукає в команді шлях до домашнього каталогу, — ні. Перевірка бачить незнайомий рядок із тильдою і пропускає команду без підтвердження.
Далі спрацювала друга пастка. Видалення 116 ГБ — довгий процес, і за кілька хвилин Claude Code відправив команду працювати у фоні. Агент запросив її зупинку й отримав відповідь «успішно».
Потім перевірив кілька папок: .ssh, Documents, Downloads, AppData — усі на місці. І повідомив, що дані, схоже, не постраждали.
Папки справді були на місці. Просто фоновий процес ще не дійшов до них і продовжував методично їх спустошувати. Перевіряти, що дані цілі, за тим, що папки існують, — приблизно як перевіряти, чи повний холодильник, дивлячись на дверцята.
Автор звіту повʼязав інцидент із трьома схожими: в одному з них агент видалив близько 600 ГБ, в іншому — запустив видалення з кореня системного диска. На момент публікації звіт відкритий, позначений як високопріоритетний і з міткою data-loss, офіційного виправлення поки немає.
Це не про «поганий Claude»
Легко зробити висновок «ну все, цьому агенту довіряти не можна». Але згадай схожі історії. Влітку 2025 року Gemini CLI перезаписав файли проєкту, бо не помітив, що команда створення папки не спрацювала. Агент Replit видалив продакшен-базу, хоча зміни були прямо заборонені. Різні компанії, різні моделі — один і той самий сюжет.
У всіх цих історій три спільні риси:
- Агенту дали більше прав, ніж потрібно для задачі. Щоб почистити тимчасову папку, не потрібен доступ до всього диска.
- Не було страховки на рівні системи. Ні заборони на небезпечні команди, ні пісочниці, ні свіжої резервної копії.
- Людина повірила звіту агента. Агент не бреше навмисно — він робить висновок з того, що побачив. Але бачить він не все.
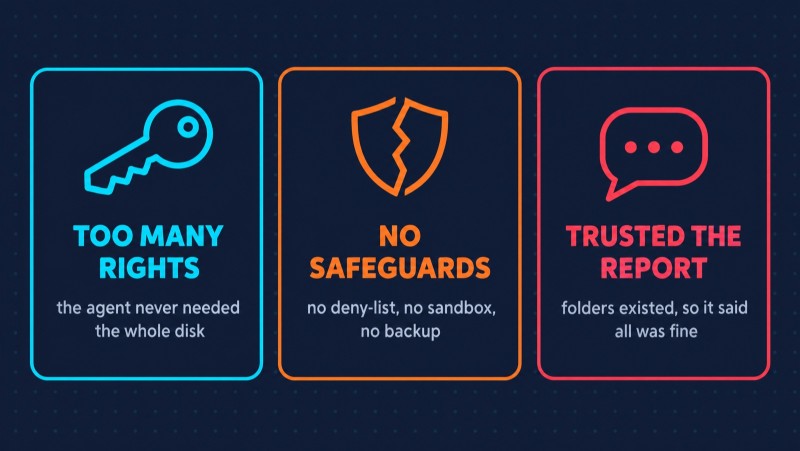
Жоден із цих пунктів не про модель. Усі три — про те, як людина налаштувала роботу з нею. І це гарна новина: отже, це можна виправити.
Шість налаштувань, які врятували б 116 ГБ
1. Заборона небезпечних команд у налаштуваннях
У Claude Code є правила дозволів: що можна робити без питань, про що питати, що заборонено зовсім. Заборона перевіряється першою і перебиває будь-який дозвіл.
{
  "permissions": {
    "deny": [
      "Bash(rm -rf *)"
    ]
  }
}
Важлива деталь із документації: забороняльне правило спрацьовує, якщо під нього підходить будь-яка частина складеної команди — навіть схована після ; чи && посередині ланцюжка. Саме така команда й була в цьому інциденті. З цим правилом агент отримав би відмову ще до запуску.
2. Хук, який перевіряє шлях
Правило ловить команду за текстом. Хук може більше: це твій скрипт, який Claude Code запускає перед кожним викликом інструмента. Він може розкрити шлях — перетворити ~1, ~ і змінні оточення на справжню адресу — і заблокувати видалення, якщо команда цілиться в домашню папку.
Саме таке рішення запропонували в коментарях до звіту, поки офіційного виправлення немає. Як влаштовані хуки і як написати свій, ми розбирали в статті «Як влаштований ШІ-агент: цикл, скіли, MCP, субагенти та хуки» — там є готовий приклад хука, який забороняє rm -rf.
3. Пісочниця
У Claude Code є вбудована пісочниця для команд терміналу: операційна система не дає їм писати за межами робочого каталогу і тимчасової папки. Вмикається командою /sandbox. З нею rm -rf по домашній папці вперся б у «доступ заборонено».
Нюанс, важливий саме для цієї історії: пісочниця працює на macOS, Linux і у WSL2. На звичайній Windows команди виконуються без неї. Якщо ти працюєш на Windows, запускай Claude Code всередині WSL2 — тоді пісочниця доступна.
4. Жодного «дозволити все» на своєму компʼютері
У Claude Code є режим, у якому агент виконує все без питань. Документація прямо каже: використовувати його лише в ізольованому середовищі — у контейнері або віртуальній машині, де агент нічого не зможе пошкодити. Не на робочому ноутбуці з ключами, проєктами й особистими файлами.
5. Git і резервні копії
У Claude Code є відкат змін — команда /rewind. Але вона повертає лише правки, які агент зробив своїми інструментами редагування. Файли, видалені або змінені командами терміналу, відкатом не повернути — про це прямо написано в документації.
Отже, страховка — тільки своя: проєкти в git із регулярними пушами у віддалений репозиторій і резервна копія домашньої папки. До речі, частину даних у цій історії вдалося знайти якраз у віддалених репозиторіях.
6. Не вірити звіту «все на місці»
Агент перевірив, що папки існують, і вирішив, що дані цілі. Людина на його місці подивилася б на розмір папок, вільне місце на диску, git status і на те, чи працює ще процес видалення.
Правило просте: після будь-якої операції, яка щось видаляє або масово змінює, перевіряй результат самостійно. Не тому що агент поганий, а тому що відповідальність за результат на тобі, а не на ньому.
Потужний інструмент потребує навички
У цій історії не було нічого екзотичного. Задача — почистити тимчасові файли — з тих, що тисячі людей дають агентам щодня. Різниця між «агент заощадив мені годину» і «агент стер місяці роботи» виявилася не в моделі, а в парі рядків конфігурації, яких не було.
Це і є головне, що варто винести з історії. Claude Code та інші агенти — найпотужніший інструмент, який зʼявлявся в розробників за довгий час. Одна людина з добре налаштованим агентом робить те, на що раніше йшли тижні. Але «добре налаштований» — це навичка: розуміти, які права давати, де ставити обмеження, як перевіряти результат. Її не навчають у чаті з нейромережею, її опановують руками.

Саме так влаштований наш курс з Claude Code від AI Academy: 16 рівнів і 200+ задач, де ти проходиш увесь шлях роботи з агентом на практиці — права й контекст, скіли, субагенти, MCP, хуки, plan mode і контроль через git. Claude Code уже включений, інсталятор усе налаштовує сам.
А якщо хочеться перебудувати на агентах усю роботу й розібратися в цьому системно, з ментором і проєктами, — для цього є AI Native Developer.
Часті запитання
Що сталося з Claude Code і видаленням 116 ГБ? 3 жовтня 2026 року субагент Claude Code на Windows 11 помилково виконав rm -rf для домашньої папки користувача, записаної коротким імʼям формату 8.3. Захист не розпізнав шлях, команда пішла у фон і продовжувала видаляти файли близько 50 хвилин після того, як агент повідомив про зупинку.
Чи можна відкотити такі зміни через /rewind? Ні. Відкат у Claude Code повертає лише правки, зроблені інструментами редагування файлів. Зміни від команд терміналу, зокрема видалення, він не відстежує. Рятують лише git і резервні копії.
Як заборонити Claude Code виконувати небезпечні команди? Додати забороняльне правило в налаштування дозволів, наприклад Bash(rm -rf *), налаштувати хук, який перевіряє команди перед запуском, і ввімкнути пісочницю командою /sandbox — на Windows для цього потрібен WSL2.
Чи безпечно користуватися Claude Code? Так, якщо налаштувати його свідомо: давати агенту мінімальні права, забороняти небезпечні команди, тримати проєкти в git і перевіряти результат самостійно. Небезпека не в інструменті, а в роботі з ним без страховки.
ПЕРЕЙДІТЬ В ПОВНУ ВЕРСІЮ