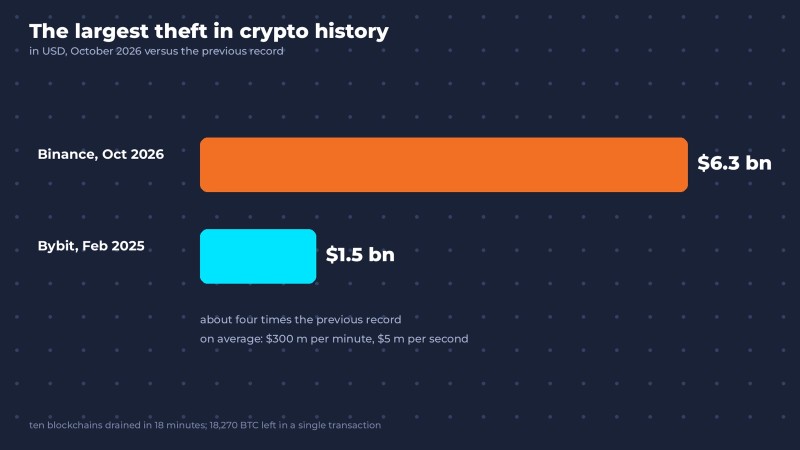
Давай порахуємо. 29 жовтня о 20:05 за UTC з гаманців Binance почали зникати гроші. Близько $6,36 млрд, і більша частина — за якісь 20 хвилин.
Це в середньому $300 млн на хвилину. П'ять мільйонів доларів на секунду. Поки ти читаєш цей абзац, хтось міг би купити невеликий острів. З пальмами.
Зізнаюся: від розборів зламів я зазвичай чекаю чогось як у кіно: вразливість нульового дня, геніальний експлойт, хакер у капюшоні. Тут усе прозаїчніше, а тому й страшніше. За попередньою версією самої Binance, усе почалося з ноутбука одного інженера.
Не з блокчейну. Не з криптографії. З ноутбука. Можливо, точнісінько такого, як у тебе.
Якщо зовсім коротко: злам Binance — це атака, у якій зловмисники через зламаний ноутбук DevOps-інженера дісталися внутрішньої інфраструктури біржі й змусили її саму підписати перекази на свої адреси. Жоден приватний ключ, за словами Binance, не витік. Ключі й не знадобилися: система чесно підписала все, що в неї попросили.
Розберімося, як це працює, хто за цим стоїть і — найважливіше — чому ця історія безпосередньо стосується кожного, хто пише код або тільки вчиться.
Хронологія: 36 годин підготовки і 20 хвилин роботи
Найбільше в цій атаці вражає не сума, а те, наскільки спокійно й методично її провернули. Аналітики TRM Labs відновили її за даними блокчейнів майже похвилинно.
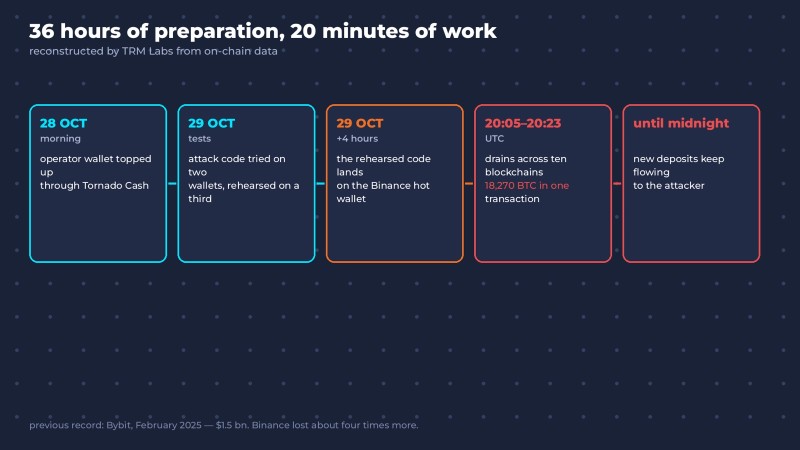
- Ранок 28 жовтня. Гаманець оператора поповнюється трьома дрібними сумами через Tornado Cash — міксер, після якого походження монет уже не відстежити. Це «кишенькові гроші» на комісії.
- 29 жовтня. Оператор розгортає код атаки й пробує його на двох тестових гаманцях. Потім репетирує фінальну версію на третьому — і повертає тестові гроші собі. Акуратна людина.
- Ще приблизно через чотири години відрепетирований код з'являється на гарячому гаманці Binance.
- 20:05–20:23. Гроші йдуть одночасно з десяти блокчейнів: XRP, Bitcoin, Solana, Tron, Ethereum та інших. Лише з Bitcoin-гаманця — 18 270 BTC однією транзакцією.
- Далі до півночі Ethereum-гаманець біржі ще кілька разів «віддає» нові надходження на адресу зловмисника.
Підготовка забрала щонайменше 36 годин. З тестами, репетицією і поверненням тестових коштів. Якби так само ретельно тестували всі релізи, половина продакшн-інцидентів у світі зникла б сама собою.
Для масштабу: попередній рекорд — злам біржі Bybit у лютому 2025 року на $1,5 млрд. Binance втратила приблизно вчетверо більше.
Як ноутбук перетворюється на мільярди
Щоб зрозуміти, що сталося, треба знати одну річ про біржі.
У будь-якої криптобіржі є холодні гаманці — сховище, відключене від мережі, куди кладуть основну частину грошей. І є гарячі гаманці — вони підключені до мережі й працюють автоматично. Через них ідуть щоденні виплати клієнтам: натискаєш «вивести» — сервіс біржі перевіряє заявку, підписує транзакцію, гроші йдуть.
Гарячий гаманець — як касир у банку з печаткою. Сам він нічого не вирішує. Він ставить печатку на те, що йому принесли через правильне віконце.
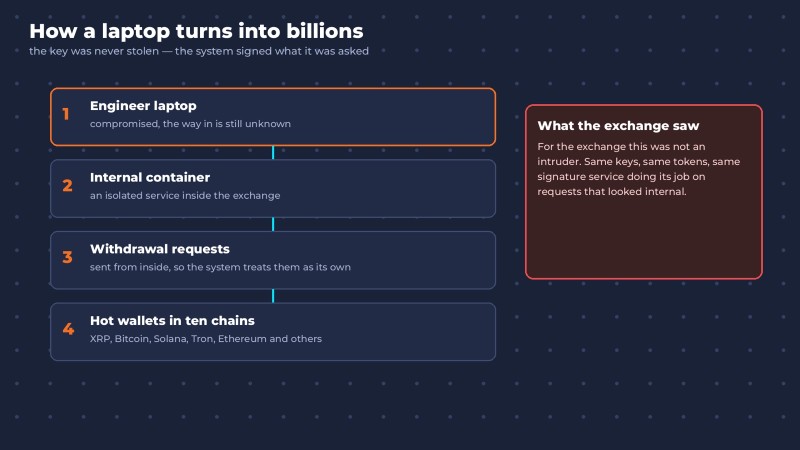
За першою версією Binance, шлях зловмисника виглядав так:
- Ноутбук DevOps-інженера скомпрометовано. Як саме — біржа поки не розкрила.
- Через нього зловмисник потрапляє у службовий контейнер — ізольоване середовище, де працює один із внутрішніх сервісів біржі.
- Зсередини він надсилає заявки на виведення, які система вважає своїми й підписує.

Тобто зловмисникові не довелося красти печатку. Він просто став у правильне віконце.
Пізніше Binance повідомила, що знайшла додаткові точки проникнення, а співгендиректор біржі Річард Тенг наголосив: це не була «дія в один клік», і зловмисник не просто скористався правами одного інженера. Технічний звіт біржа обіцяє після розслідування. У TRM Labs, бачачи, що валідні підписи з'явилися в десяти блокчейнах за пів години, найімовірнішим поясненням вважають компрометацію самої інфраструктури підпису гарячих гаманців.
Але точка входу, про яку Binance сказала першою, лишається тією самою. Ноутбук.
EIP-7702 простими словами: як гаманець почав працювати на чужого
Найтехнічніша й найкрасивіша частина атаки — в Ethereum. Тут використали EIP-7702.
Якщо зовсім коротко: EIP-7702 — це механізм Ethereum, який дає змогу звичайному гаманцю тимчасово «вдягнути» код смарт-контракту й виконувати його логіку. Він з'явився в оновленні Pectra у травні 2025 року. Задум добрий: об'єднувати кілька дій в одну транзакцію, платити комісію за користувача, робити гаманці зручнішими.
Але щоб гаманець «вдягнув» чужий код, потрібен його підписаний дозвіл. І в цьому дозволі вказано nonce — порядковий номер транзакції гаманця. Гаманець зробив нову транзакцію — номер зсунувся, і старий дозвіл уже не підходить.
Гарячий гаманець біржі робить транзакції постійно. Вгадати, який номер буде в потрібну секунду, майже неможливо. Як зловмисник розв'язав цю проблему?
Він підготував 50 дозволів на 50 номерів поспіль. Усі підписані гаманцем Binance. Як злодій, що приходить до дверей не з одним ключем, а з в'язкою з п'ятдесяти, — один точно підійде.
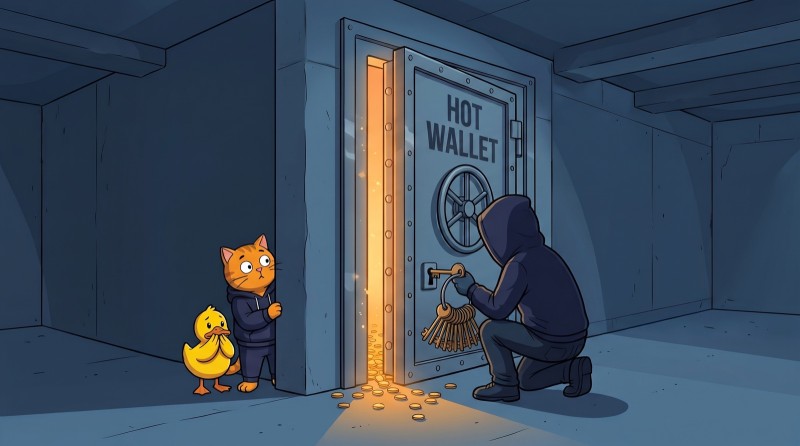
Один підійшов. Через три з гаком хвилини гаманець віддав увесь баланс: 167 464 ETH і ще 63 токени, зокрема понад 1,6 млрд USDT.
А далі — найнеприємніше. Дозвіл і далі діяв. Гаманець тепер виконував код-«пилосос», який слухався лише зловмисника. Щоразу, коли на адресу Binance надходили нові гроші, зловмисник забирав і їх. Це як налаштувати переадресацію чужої пошти на свою адресу: листи й далі надсилають власникові, а читаєш їх ти.
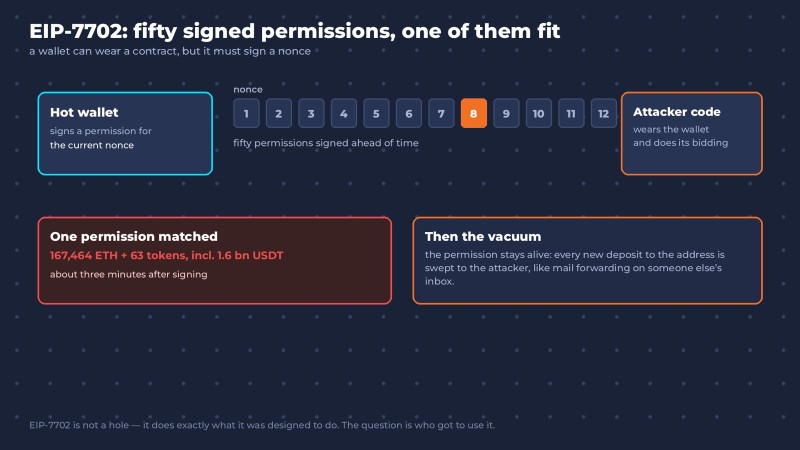
Мораль для розробника: будь-яка потужна функція — це ще й потужний спосіб нашкодити. EIP-7702 не «діра», він працює саме так, як задумано. Проблема в тому, хто отримав змогу ним скористатися.
Гонитва за грошима: заморожування проти обміну
Щойно атака розкрилася, почалася гонитва.
Стейблкоїни мають особливість, якої немає в біткоїна: компанії, що їх випускають, можуть заморозити токени на конкретній адресі. Tether, Circle, Ripple та інші почали блокувати адреси зловмисника. Рада безпеки мережі Arbitrum примусово вивела кошти з його гаманця. За оцінкою Binance, заморозити вдалося близько $3 млрд.
Зловмисник тим часом гарячково міняв стейблкоїни на ETH, який заморозити неможливо. І міняв, за підрахунками TRM, із переплатою понад 10% до ринкової ціни. Коли за тобою женеться Tether, якось не до торгу.
Binance зупинила введення й виведення коштів і пообіцяла закрити діру коштом свого страхового фонду SAFU і власного капіталу: «Ці втрати не буде перекладено на користувачів». Станом на 1 листопада біржа повідомила, що покрила близько 95% суми, якої торкнулася атака, і оголосила про поетапне відновлення виведення.
З клієнтами, схоже, усе обійдеться. А от на питання «хто це був» відповідь уже є.
TraderTraitor: хакери, які ламають не код, а людей
31 жовтня ФБР офіційно заявило: за зламом стоїть Північна Корея, група TraderTraitor. Її ж знають під іменами Lazarus Group, Jade Sleet і APT38. Ще раніше до того самого висновку дійшли TRM Labs і Chainalysis. Сама Binance виконавців публічно поки не назвала.
Поглянь на попередні гучні атаки цієї групи — і побачиш одну закономірність.
Bybit, лютий 2025-го, $1,5 млрд. Атакували не саму біржу, а постачальника гаманців Safe{Wallet}. Mac одного з розробників Safe заразили через Docker-проєкт із безневинною назвою про симулятор біржових інвестицій — найімовірніше, за допомогою соціальної інженерії. Далі — доступ до хмари AWS, викрадені сесійні токени й підмінений JavaScript в інтерфейсі, який показував підписантам Bybit «звичайну» транзакцію.
DMM Bitcoin, травень 2024-го, $308 млн. За даними ФБР, зловмисник назвався рекрутером у LinkedIn і надіслав співробітникові японської компанії Ginco, що обслуговувала гаманці, Python-скрипт під виглядом тестового завдання перед наймом. Співробітник запустив скрипт. Усе.
Бачиш патерн? Північна Корея не зламує криптографію. Це довго й дорого. Значно простіше зламати людину з доступом — розробника, DevOps-інженера, адміна. А найнадійніший спосіб змусити розробника запустити чужий код — запропонувати йому роботу мрії.
Як саме заразили ноутбук інженера Binance, поки невідомо, і стверджувати, що це було фейкове тестове завдання, не можна. Але почерк групи добре задокументований. І він безпосередньо стосується кожного, хто шукає роботу в IT.
Найнебезпечніше тестове завдання у твоєму житті
Дослідники Palo Alto Networks ще у 2023 році описали північнокорейську кампанію з промовистою назвою Contagious Interview — «заразна співбесіда». Відтоді схема тільки вдосконалюється, а її жертви — уже не лише співробітники бірж, а й звичайні розробники, які шукають роботу.
Фейкові рекрутери діють приблизно так:
- Тобі пише «рекрутер» у LinkedIn, Telegram чи на пошту. Компанія звучить солідно, зарплата приємно вища за ринкову, процес швидкий.
- Після короткого дзвінка — тестове завдання. Треба завантажити репозиторій, «запустити проєкт локально й виправити кілька багів». Або встановити «наш застосунок для відеозв'язку».
- Ти робиш
npm installабо запускаєш Python-скрипт. І в цю мить на твоєму комп'ютері виконується чужий код, жодного рядка якого ти не бачиш. Зате його автор дуже уважно продумав кожен.
Далі шкідник шукає те, що погано лежить: паролі з браузера, сесійні кукі, SSH-ключі, хмарні токени, криптогаманці. Якщо це робочий ноутбук із доступом до проду — вітаю, твій ноутбук щойно перетворився на парадний вхід до чужої компанії.
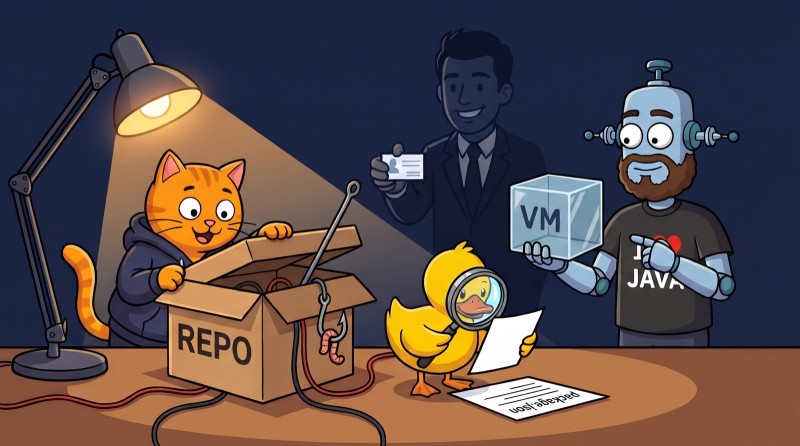
Найприкріше, що тестове завдання — ідеальна принада. Його хочеться запустити. Ти нервуєш, поспішаєш і найменше думаєш про те, що лежить у package.json.
Червоні прапорці:
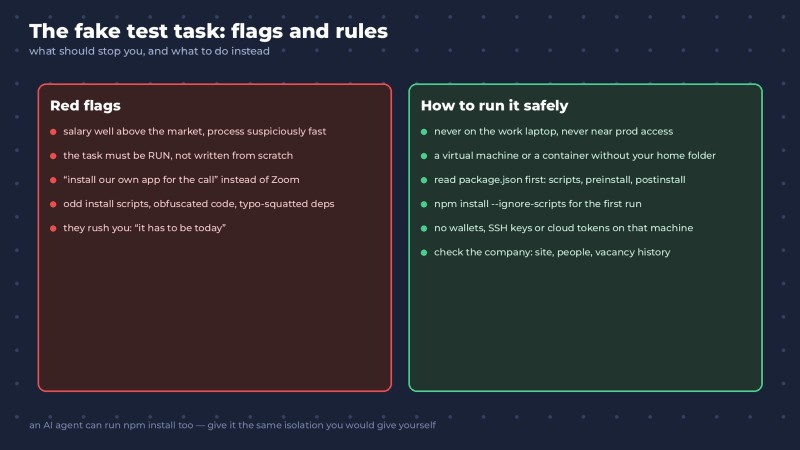
- Зарплата помітно вища за ринкову, а процес підозріло швидкий: «давайте одразу до тестового».
- Тестове треба саме запустити, а не просто написати код з нуля.
- Просять установити «спеціальну програму для дзвінка» замість Zoom або Google Meet.
- У репозиторії є незрозумілі скрипти встановлення, обфускований код або залежності з одруківками в назвах.
- Підганяють: «треба зробити сьогодні, у нас горить вакансія».
Як запускати чуже тестове й спати спокійно:
- Ніколи — на робочому ноутбуці. Тим паче на машині з доступом до проду, хмари чи чужих грошей.
- В ізоляції. Віртуальна машина або Docker-контейнер без доступу до твоєї домашньої теки. Якщо вмієш зібрати контейнер під чужий проєкт — у тебе вже є захист, якого не було в розробника Safe. На курсі з Docker це одна з перших речей, яку робиш власноруч.
- Спершу читай, потім запускай. Відкрий
package.jsonі подивися розділscripts, особливоpreinstallіpostinstall. Для першого встановлення єnpm install --ignore-scripts. - Жодних гаманців і ключів поруч. Криптогаманець, SSH-ключі від проду й тестове від незнайомців не мають жити на одній машині.
- Перевір компанію. Сайт, реальні співробітники в LinkedIn, історія вакансії. П'ять хвилин пошуку іноді коштують дорожче за п'ять років зарплати.
І окремо про 2026 рік: якщо віддаєш тестове AI-агентові, пам'ятай, що агент теж може виконати npm install. Шкідникові байдуже, хто натиснув Enter — ти чи Claude Code. Запускати код із незнайомого репозиторію агентові варто в тій самій ізоляції, що й собі.
Якщо в тебе вже є доступ до проду
Для тих, хто працює в DevOps, бекенді чи підтримці інфраструктури, урок Binance звучить ще жорсткіше: твій ноутбук — це частина периметра компанії. Не «мій особистий комп'ютер, на якому я ще й працюю», а буквально двері в прод.
Що з цього випливає на практиці:
- Розділяй середовища. Робоча машина — для роботи. Пет-проєкти, тестові, ігри та сумнівні розширення браузера — деінде.
- Мінімум прав. Доступ потрібен лише до того, з чим ти працюєш зараз, і лише на той час, поки працюєш. Постійний адмінський доступ «про всяк випадок» — подарунок зловмисникові.
- Апаратні ключі й короткі сесії. В історії Bybit зловмисники обійшли двофакторку, викравши вже активні сесійні токени. Що коротше живе сесія, то менше часу в того, хто її викрав.
- Критичні операції — щонайменше в чотири ока. Один обліковий запис не повинен мати змоги вивести гроші чи викотити зміни в платіжний контур самотужки.
Ніщо з цього не звучить як rocket science. І саме тому цього так часто не роблять.
Що це означає для тих, хто тільки вчиться
Цю історію можна прочитати як трилер про мільярди й Північну Корею. Але для розробника тут інший висновок.
Безпека — це не окрема професія десь далеко. Це розуміння того, що насправді робить код, який ти запускаєш. Що відбувається під час npm install. Що таке контейнер і чому він не завжди ізолює так, як ти думаєш. Де зберігаються токени і чому сесійний кукі цінніший за пароль.

Це і є фундамент. Його не замінить жодна нейромережа: вона напише тобі Dockerfile за секунду, але вирішувати, чи можна довіряти репозиторію від «рекрутера», доведеться тобі.
Де цього навчитися
Щоб такі історії читалися не як магія, а як зрозумілий ланцюжок кроків, потрібен фундамент.
На курсі з Docker ти власноруч збираєш контейнери й розбираєшся, що вони ізолюють, а що ні. Python і Java дають розуміння того, як побудований код, який ти запускаєш, — зокрема той, що прийшов в архіві від «рекрутера мрії». А Web пояснить, як працюють ті самі npm-пакети й JavaScript в інтерфейсі.
А якщо ти саме готуєшся до співбесід — справжніх, не північнокорейських, — розбираємо, що насправді питають на Java-співбесіді у 2026 році, у нашій статті про співбесіду Java-розробника.
Хакерам потрібна лише одна неуважна людина з доступом. Не будь цією людиною.
Часті запитання
Що сталося з Binance у жовтні 2026 року? 29 жовтня 2026 року з гарячих гаманців Binance у десяти блокчейнах викрали приблизно $6,3 млрд — це найбільша крадіжка в історії криптовалют. За попередньою версією біржі, атака почалася з компрометації ноутбука DevOps-інженера, через який зловмисник отримав доступ до внутрішнього сервісу й надіслав несанкціоновані заявки на виведення.
Хто зламав Binance? За даними ФБР, Binance зламали хакери північнокорейської групи TraderTraitor, відомої також як Lazarus Group, Jade Sleet і APT38. До того самого висновку дійшли аналітики TRM Labs і Chainalysis. Ця ж група стоїть за зламом Bybit на $1,5 млрд у 2025 році.
Чи постраждали користувачі Binance? Binance обіцяє компенсувати все самотужки — страховим фондом SAFU і власним капіталом — і не перекладати збитки на клієнтів. Близько $3 млрд удалося заморозити за допомогою емітентів стейблкоїнів. З 1 листопада біржа оголосила про поетапне відновлення виведення коштів.
Що таке EIP-7702? Це механізм Ethereum, що з'явився у травні 2025 року й дає змогу звичайному гаманцю передати керування своїми операціями коду смарт-контракту. В атаці на Binance з його допомогою гарячий гаманець біржі змусили виконувати код зловмисника й віддавати йому навіть нові надходження.
Як розпізнати фейкове тестове завдання? Варто насторожитися, якщо зарплата помітно вища за ринкову, процес підозріло швидкий, тестове треба саме запустити, а не написати, або просять установити особливу програму для дзвінка. Чужий код запускай лише у віртуальній машині чи контейнері, не на робочому ноутбуці, і спершу перевіряй скрипти встановлення.
Чи може AI-агент запустити шкідливий код із тестового завдання? Так. Якщо агент виконує команди на кшталт npm install у незнайомому репозиторії, шкідливі скрипти встановлення спрацюють так само, ніби їх запустила людина. Тому працювати з чужим кодом агентові варто давати лише в ізольованому середовищі.
ПЕРЕЙДІТЬ В ПОВНУ ВЕРСІЮ