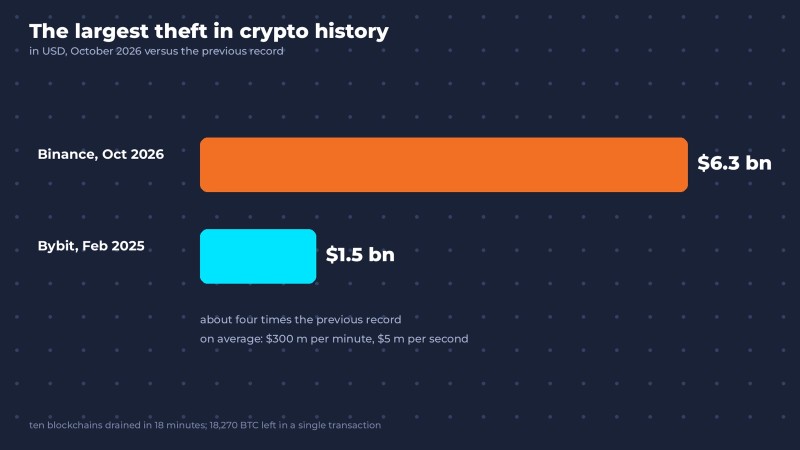
Давай посчитаем. 29 октября в 20:05 по UTC с кошельков Binance начали уходить деньги. Около $6,36 млрд, и большая часть — за какие-то 20 минут.
Это в среднем $300 млн в минуту. Пять миллионов долларов в секунду. Пока ты читаешь этот абзац, кто-то мог бы купить небольшой остров. С пальмами.
Признаюсь: от разборов взломов я обычно жду чего-то из кино: уязвимость нулевого дня, гениальный эксплойт, хакер в капюшоне. Здесь всё прозаичнее и поэтому страшнее. По предварительной версии самой Binance, всё началось с ноутбука одного инженера.
Не с блокчейна. Не с криптографии. С ноутбука. Возможно, точно такого же, как у тебя.
Если совсем коротко: взлом Binance — это атака, в которой злоумышленники через взломанный ноутбук DevOps-инженера добрались до внутренней инфраструктуры биржи и заставили её саму подписать переводы на свои адреса. Ни один приватный ключ, по словам Binance, не утёк. Ключи и не понадобились: система честно подписала всё, что у неё попросили.
Давай разберёмся, как это работает, кто за этим стоит и — самое важное — почему эта история напрямую касается каждого, кто пишет код или только учится.
Хронология: 36 часов подготовки и 20 минут работы
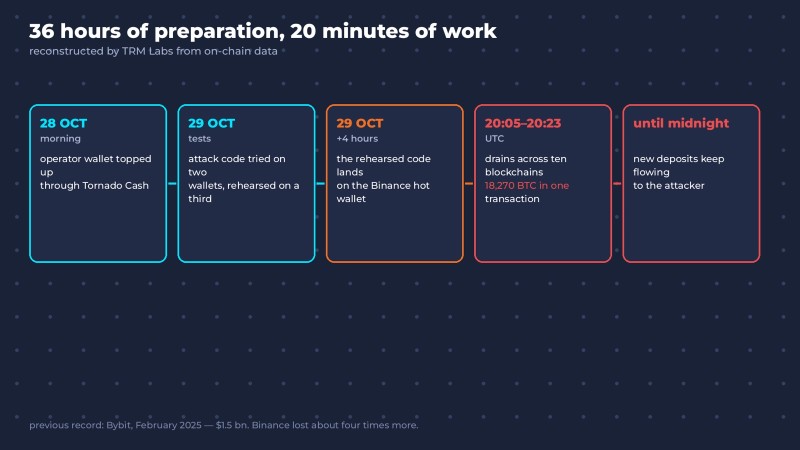
Самое поразительное в этой атаке — не сумма, а то, насколько спокойно и методично она была сделана. Аналитики TRM Labs восстановили её по данным блокчейнов почти поминутно.
- Утро 28 октября. Кошелёк оператора пополняется тремя мелкими суммами через Tornado Cash — миксер, после которого происхождение монет уже не отследить. Это «карманные деньги» на комиссии.
- 29 октября. Оператор разворачивает код атаки и пробует его на двух тестовых кошельках. Потом репетирует финальную версию на третьем — и возвращает тестовые деньги себе. Аккуратный человек.
- Ещё примерно через четыре часа отрепетированный код появляется на горячем кошельке Binance.
- 20:05–20:23. Деньги уходят одновременно из десяти блокчейнов: XRP, Bitcoin, Solana, Tron, Ethereum и других. Только из Bitcoin-кошелька — 18 270 BTC одной транзакцией.
- Дальше до полуночи Ethereum-кошелёк биржи ещё несколько раз «отдаёт» новые поступления на адрес атакующего.
Подготовка заняла минимум 36 часов. С тестами, репетицией и откатом тестовых средств. Если бы так же тщательно тестировали все релизы, половина продакшен-инцидентов в мире исчезла бы сама собой.
Для масштаба: предыдущий рекорд — взлом биржи Bybit в феврале 2025 года на $1,5 млрд. Binance потеряла примерно в четыре раза больше.
Как ноутбук превращается в миллиарды
Чтобы понять, что произошло, нужно знать одну вещь про биржи.
У любой криптобиржи есть холодные кошельки — хранилище, отключённое от сети, туда кладут основную часть денег. И есть горячие кошельки — подключённые к сети и работающие автоматически. Через них идут повседневные выплаты клиентам: нажал «вывести» — сервис биржи проверил заявку, подписал транзакцию, деньги ушли.
Горячий кошелёк — как кассир в банке с печатью. Сам он ничего не решает. Он ставит печать на то, что ему принесли через правильное окошко.
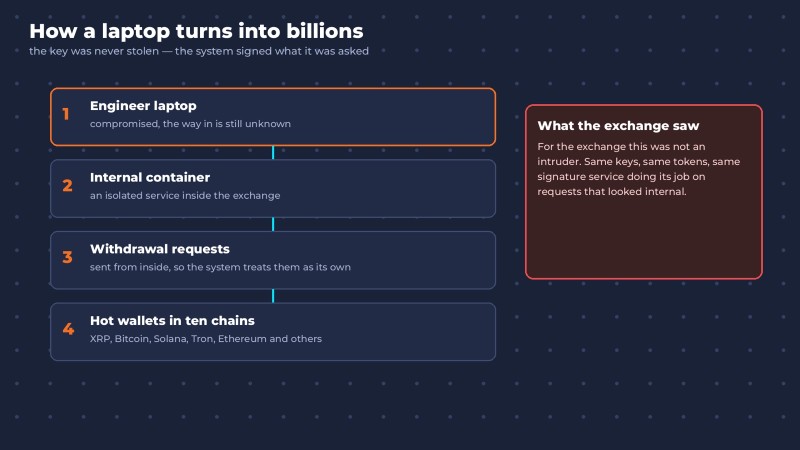
По первой версии Binance, путь атакующего выглядел так:
- Ноутбук DevOps-инженера скомпрометирован. Как именно — биржа пока не раскрыла.
- Через него атакующий попадает в служебный контейнер — изолированную среду, где работает один из внутренних сервисов биржи.
- Изнутри он отправляет заявки на вывод, которые система считает своими и подписывает.

То есть атакующему не пришлось красть печать. Он просто встал в правильное окошко.
Позже Binance сообщила, что нашла дополнительные точки проникновения, а со-CEO биржи Ричард Тенг подчеркнул: это не было «действием в один клик» и атакующий не просто воспользовался правами одного инженера. Технический отчёт биржа обещает после расследования. В TRM Labs, глядя на то, что валидные подписи появились в десяти блокчейнах за полчаса, считают самым вероятным объяснением компрометацию самой инфраструктуры подписи горячих кошельков.
Но точка входа, о которой Binance сказала первой, остаётся той же. Ноутбук.
EIP-7702 на пальцах: как кошелёк начал работать на чужого
Самая техничная и самая красивая часть атаки — в Ethereum. Здесь использовали EIP-7702.
Если совсем коротко: EIP-7702 — это механизм Ethereum, который позволяет обычному кошельку временно «надеть» код смарт-контракта и выполнять его логику. Он появился в обновлении Pectra в мае 2025 года. Задумка хорошая: объединять несколько действий в одну транзакцию, платить комиссию за пользователя, делать кошельки удобнее.
Но чтобы кошелёк «надел» чужой код, нужно его подписанное разрешение. И в этом разрешении указан nonce — порядковый номер транзакции кошелька. Кошелёк сделал новую транзакцию — номер сдвинулся, и старое разрешение уже не подходит.
Горячий кошелёк биржи делает транзакции постоянно. Угадать, какой номер будет в нужную секунду, почти невозможно. Как атакующий решил эту проблему?
Он подготовил 50 разрешений на 50 номеров подряд. Все подписанные кошельком Binance. Как вор, который приходит к двери не с одним ключом, а со связкой из пятидесяти, — один точно подойдёт.
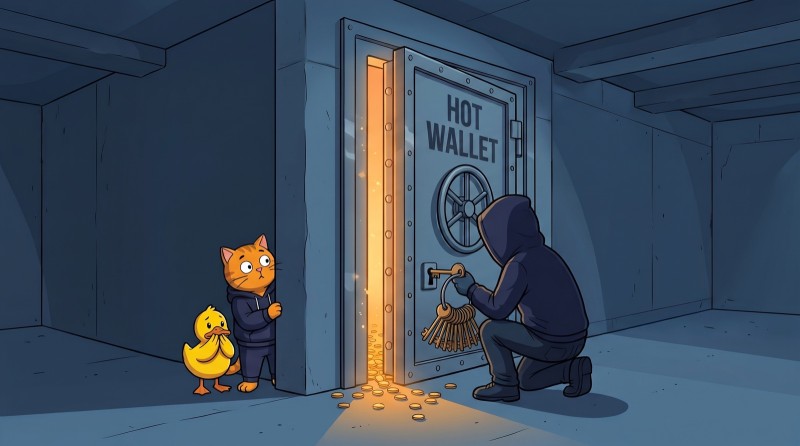
Один подошёл. Через три минуты с небольшим кошелёк отдал весь баланс: 167 464 ETH и ещё 63 токена, включая больше 1,6 млрд USDT.
А дальше — самое неприятное. Разрешение продолжало действовать. Кошелёк теперь выполнял код-«пылесос», который слушался только атакующего. Каждый раз, когда на адрес Binance приходили новые деньги, атакующий забирал и их. Это как настроить переадресацию чужой почты на свой адрес: письма продолжают отправлять владельцу, а читаешь их ты.
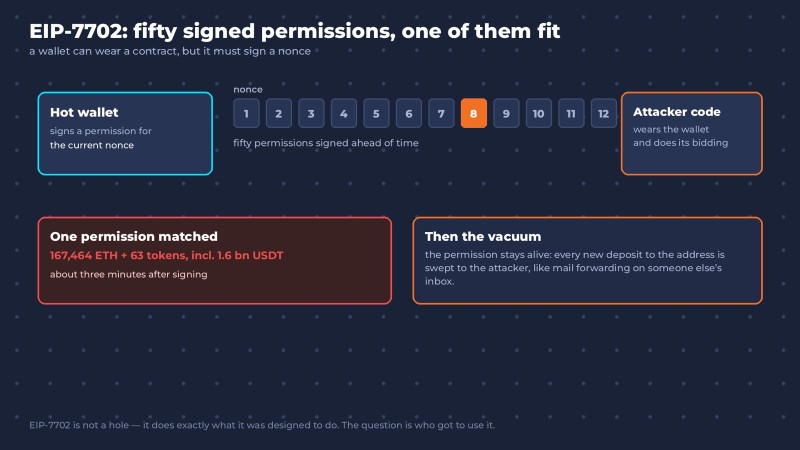
Мораль для разработчика: любая мощная функция — это ещё и мощный способ навредить. EIP-7702 не «дыра», он работает ровно так, как задуман. Проблема в том, кто получил возможность им воспользоваться.
Гонка за деньгами: заморозка против обмена
Как только атака вскрылась, началась гонка.
У стейблкоинов есть особенность, которой нет у биткоина: компании, которые их выпускают, могут заморозить токены на конкретном адресе. Tether, Circle, Ripple и другие начали блокировать адреса атакующего. Совет безопасности сети Arbitrum принудительно вывел средства с его кошелька. По оценке Binance, заморозить удалось около $3 млрд.
Атакующий в это время лихорадочно менял стейблкоины на ETH, который заморозить нельзя. И менял, по подсчётам TRM, с переплатой больше 10% к рыночной цене. Когда за тобой гонится Tether, торговаться на рынке как-то некогда.
Binance остановила ввод и вывод средств и пообещала закрыть дыру деньгами своего страхового фонда SAFU и собственным капиталом: «Эти потери не будут переложены на пользователей». К 1 ноября биржа сообщила, что покрыла около 95% затронутой суммы, и объявила о поэтапном возобновлении вывода.
С клиентами, похоже, всё обойдётся. А вот вопрос «кто это был» уже получил ответ.
TraderTraitor: хакеры, которые ломают не код, а людей
31 октября ФБР официально заявило: за взломом стоит Северная Корея, группа TraderTraitor. Её же знают под именами Lazarus Group, Jade Sleet и APT38. Ещё раньше к тому же выводу пришли TRM Labs и Chainalysis. Сама Binance исполнителей публично пока не назвала.
Посмотри на прошлые громкие атаки этой группы — и увидишь одну закономерность.
Bybit, февраль 2025-го, $1,5 млрд. Атаковали не саму биржу, а поставщика кошельков Safe{Wallet}. Mac одного из разработчиков Safe заразили через Docker-проект с безобидным названием про симулятор биржевых инвестиций — по всей видимости, с помощью социальной инженерии. Дальше — доступ к облаку AWS, украденные сессионные токены и подменённый JavaScript в интерфейсе, который показывал подписантам Bybit «обычную» транзакцию.
DMM Bitcoin, май 2024-го, $308 млн. По данным ФБР, атакующий представился рекрутером в LinkedIn и прислал сотруднику японской компании Ginco, обслуживавшей кошельки, Python-скрипт под видом тестового задания перед наймом. Сотрудник запустил скрипт. Всё.
Видишь паттерн? Северная Корея не взламывает криптографию. Это долго и дорого. Гораздо проще взломать человека с доступом — разработчика, DevOps-инженера, админа. А самый надёжный способ заставить разработчика запустить чужой код — предложить ему работу мечты.
Как именно заразили ноутбук инженера Binance, пока неизвестно, и утверждать, что это было фейковое тестовое, нельзя. Но почерк группы хорошо задокументирован. И он напрямую касается каждого, кто ищет работу в IT.
Самое опасное тестовое задание в твоей жизни
Исследователи Palo Alto Networks ещё в 2023 году описали северокорейскую кампанию с говорящим названием Contagious Interview — «заразное собеседование». С тех пор схема только совершенствуется, а её жертвы — уже не только сотрудники бирж, но и обычные разработчики, которые ищут работу.
Выглядит это примерно так:
- Тебе пишет «рекрутер» в LinkedIn, Telegram или на почту. Компания звучит солидно, зарплата приятно выше рынка, процесс быстрый.
- После короткого созвона — тестовое задание. Нужно скачать репозиторий, «запустить проект локально и исправить пару багов». Или установить «наше приложение для видеосвязи».
- Ты делаешь
npm installили запускаешь Python-скрипт. И в этот момент на твоём компьютере выполняется чужой код, ни одной строчки которого ты не видишь. Зато его автор очень внимательно продумал каждую.
Дальше вредонос ищет то, что плохо лежит: пароли из браузера, сессионные куки, SSH-ключи, токены облака, криптокошельки. Если это рабочий ноутбук с доступом к проду — поздравляю, твой ноутбук только что превратился в парадный вход в чужую компанию.
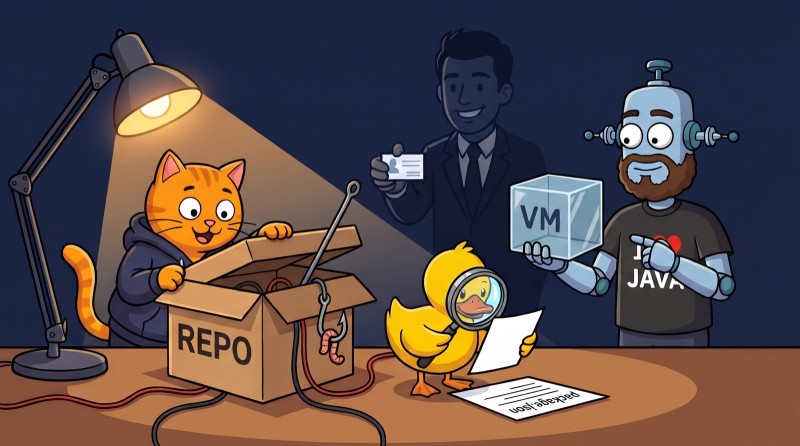
Самое обидное, что тестовое задание — идеальная приманка. Его хочется запустить. Ты нервничаешь, торопишься и меньше всего думаешь о том, что лежит в package.json.
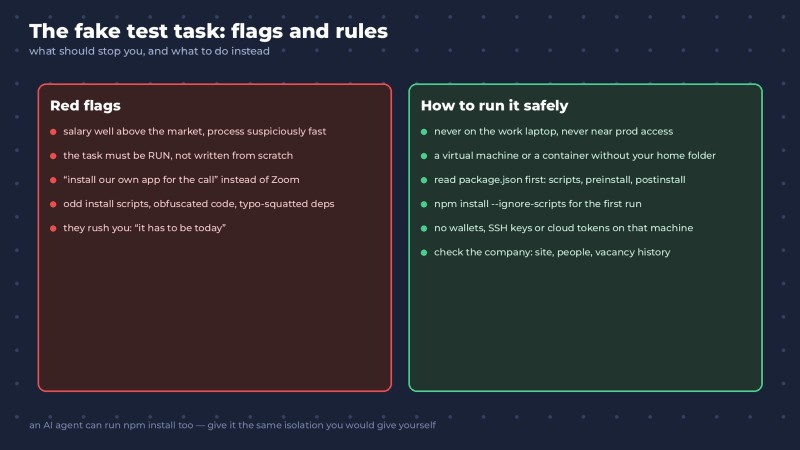
Красные флаги:
- Зарплата заметно выше рынка, а процесс подозрительно быстрый: «давайте сразу к тестовому».
- Тестовое нужно именно запустить, а не просто написать код с нуля.
- Просят установить «специальную программу для созвона» вместо Zoom или Google Meet.
- В репозитории есть непонятные скрипты установки, обфусцированный код или зависимости с опечатками в названиях.
- Торопят: «нужно сделать сегодня, у нас горит вакансия».
Как запускать чужое тестовое и спать спокойно:
- Никогда — на рабочем ноутбуке. Тем более на машине с доступом к проду, облаку или чужим деньгам.
- В изоляции. Виртуальная машина или Docker-контейнер без доступа к твоей домашней папке. Если умеешь собрать контейнер под чужой проект — у тебя уже есть защита, которой не было у разработчика Safe. На курсе по Docker это одна из первых вещей, которую делаешь руками.
- Сначала читай, потом запускай. Открой
package.jsonи посмотри разделscripts, особенноpreinstallиpostinstall. Для первой установки естьnpm install --ignore-scripts. - Никаких кошельков и ключей рядом. Криптокошелёк, SSH-ключи от прода и тестовое от незнакомцев не должны жить на одной машине.
- Проверь компанию. Сайт, реальные сотрудники в LinkedIn, история вакансии. Пять минут поиска иногда стоят дороже пяти лет зарплаты.
И отдельно про 2026 год: если ты отдаёшь тестовое AI-агенту, помни, что агент тоже может выполнить npm install. Вредоносу всё равно, кто нажал Enter — ты или Claude Code. Давать агенту запускать код из незнакомого репозитория стоит в той же изоляции, что и себе.
Если у тебя уже есть доступ к проду
Для тех, кто работает в DevOps, бэкенде или поддержке инфраструктуры, урок Binance звучит ещё жёстче: твой ноутбук — это часть периметра компании. Не «мой личный компьютер, на котором я ещё и работаю», а буквально дверь в прод.
Что из этого следует на практике:
- Разделяй среды. Рабочая машина — для работы. Пет-проекты, тестовые, игры и сомнительные расширения браузера — где угодно ещё.
- Минимум прав. Доступ нужен ровно к тому, с чем ты работаешь сейчас, и ровно на то время, пока работаешь. Постоянный админский доступ «на всякий случай» — подарок атакующему.
- Аппаратные ключи и короткие сессии. В истории Bybit атакующие обошли двухфакторку, украв уже активные сессионные токены. Чем короче живёт сессия, тем меньше времени у того, кто её украл.
- Критичные операции — минимум в четыре глаза. Одна учётная запись не должна иметь возможность вывести деньги или выкатить изменения в платёжный контур в одиночку.
Ничего из этого не звучит как rocket science. И именно поэтому это так часто не делают.
Что это значит для тех, кто только учится
Можно прочитать эту историю как триллер про миллиарды и Северную Корею. Но для разработчика тут другой вывод.
Безопасность — это не отдельная профессия где-то далеко. Это понимание того, что на самом деле делает код, который ты запускаешь. Что происходит при npm install. Что такое контейнер и почему он не всегда изолирует так, как ты думаешь. Где хранятся токены и почему кука сессии ценнее пароля.

Это и есть фундамент. Его не заменит ни одна нейросеть: она напишет тебе Dockerfile за секунду, но решить, можно ли доверять репозиторию от «рекрутера», придётся тебе.
Где этому научиться
Чтобы такие истории читались не как магия, а как понятная цепочка шагов, нужен фундамент.
На курсе по Docker ты своими руками собираешь контейнеры и разбираешься, что они изолируют, а что нет. Python и Java дают понимание того, как устроен код, который ты запускаешь, — включая тот, что пришёл в архиве от «рекрутера мечты». А Web объяснит, как работают те самые npm-пакеты и JavaScript в интерфейсе.
А если ты как раз готовишься к собеседованиям — к настоящим, не северокорейским, — разбираем, что реально спрашивают на Java-интервью в 2026 году, в нашей статье про собеседование Java-разработчика.
Хакерам нужен всего один невнимательный человек с доступом. Сделай так, чтобы это был не ты.
Частые вопросы
Что случилось с Binance в октябре 2026 года? 29 октября 2026 года с горячих кошельков Binance в десяти блокчейнах украли примерно $6,3 млрд — это крупнейшая кража в истории криптовалют. По предварительной версии биржи, атака началась с компрометации ноутбука DevOps-инженера, через который атакующий получил доступ к внутреннему сервису и отправил несанкционированные заявки на вывод.
Кто взломал Binance? По данным ФБР, за атакой стоит северокорейская группа TraderTraitor, также известной как Lazarus Group, Jade Sleet и APT38. К тому же выводу пришли аналитики TRM Labs и Chainalysis. Эта же группа стоит за взломом Bybit на $1,5 млрд в 2025 году.
Пострадали ли пользователи Binance? Binance обещает компенсировать всё сама — страховым фондом SAFU и собственным капиталом — и не перекладывать убытки на клиентов. Около $3 млрд удалось заморозить с помощью эмитентов стейблкоинов. С 1 ноября биржа объявила о поэтапном возобновлении вывода средств.
Что такое EIP-7702? Это механизм Ethereum, появившийся в мае 2025 года, который разрешает обычному кошельку передать управление своими операциями коду смарт-контракта. В атаке на Binance с его помощью горячий кошелёк биржи заставили выполнять код атакующего и отдавать ему даже новые поступления.
Как распознать фейковое тестовое задание? Насторожиться стоит, если зарплата заметно выше рынка, процесс подозрительно быстрый, тестовое нужно именно запустить, а не написать, или просят установить особую программу для созвона. Чужой код запускай только в виртуальной машине или контейнере, не на рабочем ноутбуке, и сначала проверяй скрипты установки.
Может ли AI-агент запустить вредоносный код из тестового задания? Да. Если агент выполняет команды вроде npm install в незнакомом репозитории, вредоносные скрипты установки сработают так же, как если бы их запустил человек. Поэтому агенту стоит давать работать с чужим кодом только в изолированной среде.
ПЕРЕЙДИТЕ В ПОЛНУЮ ВЕРСИЮ