У вересні Meta запустила Muse — особистого ШІ-агента, який надсилає листи, бронює поїздки, веде календар і вміє підключатися до банківських рахунків. Через місяць найбільші банки США виявили, що в акаунтах клієнтів хазяйнують сторонні агенти. Деякі з них, за словами банкірів, діють так, ніби інструкції користувача їм не указ.
22 жовтня 2026 року про це написав Axios. Morgan Stanley, Bank of America, JPMorgan, Citi і Wells Fargo бачать агентів у клієнтських акаунтах, а керівники банків називають ситуацію «жахливою». Підтверджених втрат грошей у публікаціях поки немає. Але банки вже моделюють найгірші сценарії й думають, як швидко відновлювати акаунт, якщо агент накоїть лиха.
Звучить як чергова страшилка про ШІ. Насправді це історія про одну дуже стару помилку, яку нова технологія просто зробила масовою.
Що сталося
Агентів ніхто не протягує в акаунти через вразливості. Їх пускають самі клієнти: вводять у чат логін і пароль від онлайн-банку й просять розібратися з рутиною — перевірити підписки, знайти зайві списання, оплатити рахунок. Проблема в тому, що за правилами більшості банків в акаунт має входити жива людина. Згода клієнта цього не змінює: вхід агента однаково порушує умови.
Банки реагують по-різному:
- Morgan Stanley закрив свої платформи для сторонніх агентів.
- Bank of America і Citi агентів обмежують, але поки не забороняють повністю.
- JPMorgan висловився першим. 13 жовтня, під час дзвінка з інвесторами за підсумками кварталу, Джеймі Даймон заявив: «будь-який зовнішній агент» усередину банку не потрапить — ризик завеликий і для клієнтів, і для самого JPMorgan. Його формулювання: «Вам не потрібні агенти-самозванці».
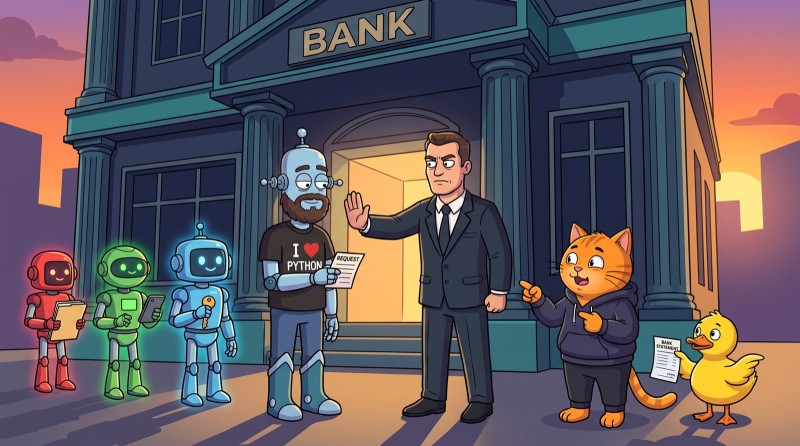
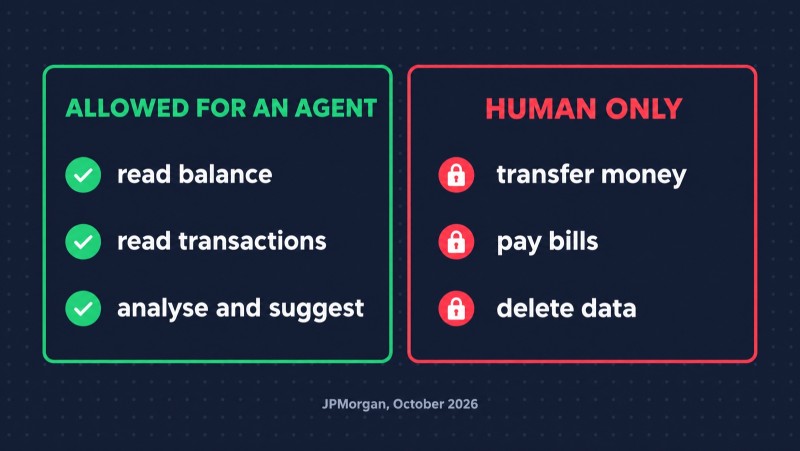
Під обмеження JPMorgan, за даними CNBC, потрапили Muse та Instinct — агент стартапу, який нещодавно оцінили в $10 млрд. Читати баланс і операції через авторизованих посередників відкритого банкінгу агенти, як і раніше, можуть. Переказувати гроші й оплачувати рахунки — ні: для цього людина має увійти сама.
Окрема деталь, яку варто запамʼятати: Даймон прямо сказав, що клієнт, який пустив агента в акаунт, має розуміти ризик. Відповідальність у такому разі переходить на нього.

Головна проблема: банк бачить не агента, а тебе
Ось чому банкіри нервують. Коли агент входить за твоїм логіном і паролем, для банку це ти. Той самий пароль, той самий код з SMS, ті самі дії. Відрізнити твого агента від агента, який отримав доступ без дозволу, банк не може — у них однакові ключі.
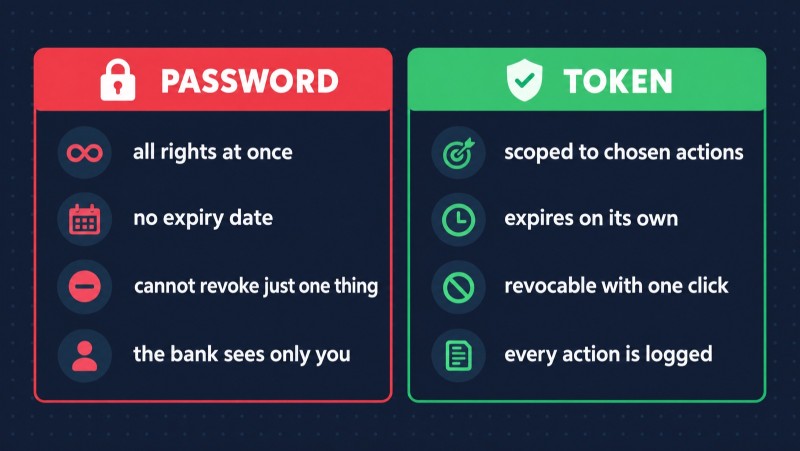
Якщо зовсім коротко: віддати агенту пароль — це не делегування доступу, а перевдягання. Агент одягає твою особистість цілком, з усіма правами, без терміну дії і без можливості відкликати щось одне.
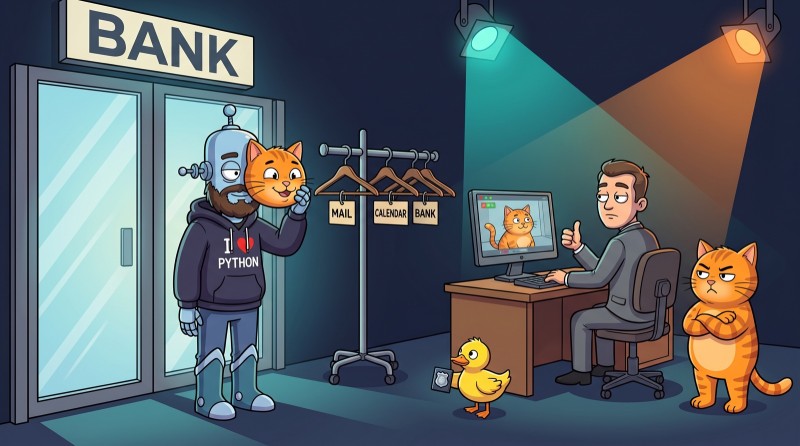
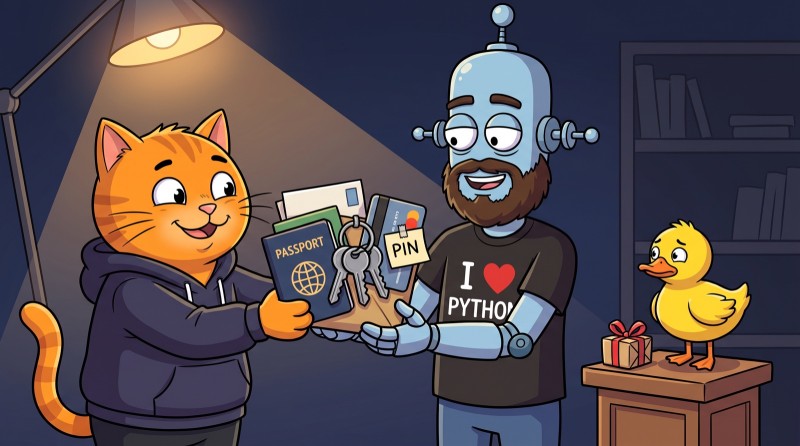
Уяви, що ти просиш знайомого забрати посилку й для цього віддаєш йому паспорт, ключі від квартири й картку з PIN-кодом. Посилку він забере. Але заодно може зробити все, що можеш ти. А якщо він загубить цю вʼязку, відновлювати доведеться все життя, а не одну посилку.
З агентами ще неприємніше: він не загубить ключі, він може неправильно зрозуміти задачу. «Знайди, як заощадити на підписках» перетворюється на «скасуй усе, що схоже на підписку». Ми нещодавно розбирали, як Claude Code видалив 116 ГБ даних — там агент хотів почистити тимчасові файли, а стер домашню папку. Той самий сюжет: прав більше, ніж потрібно для задачі, і жодної страховки.
Як виглядає правильний доступ для агента
Гарна новина: правильний спосіб давно вигадали, ним просто не всі користуються. Він будується на пʼяти принципах, і кожен із них — звичайна інженерія, без магії.
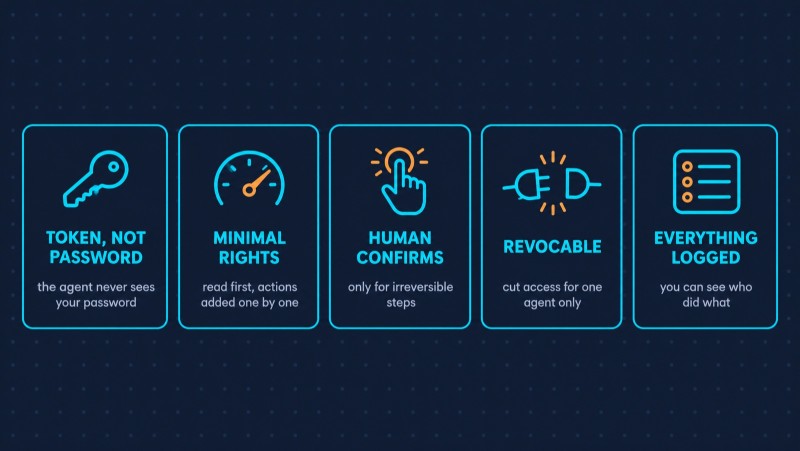
1. Токен замість пароля
Замість пароля агент отримує токен — окремий ключ, який видає сам банк після твого підтвердження. Так працює OAuth, той самий механізм за кнопками «Увійти через Google». Пароля агент не бачить узагалі, а банк точно знає, що перед ним не ти, а конкретний застосунок, підключений з твоєї згоди.
2. Мінімальні права
Токен видається на конкретні дії. «Читати баланс і операції» — один дозвіл, «переказувати гроші» — зовсім інший. Агенту, який шукає зайві підписки, другий не потрібен. Саме до цього зараз рухаються банки: більшість уже дозволяє або збирається дозволити агентам лише читання, як давно дозволяє застосункам для обліку бюджету.
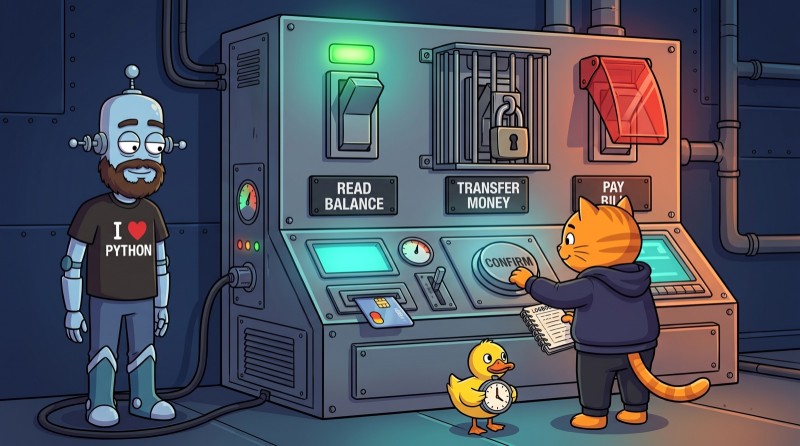
3. Людина підтверджує незворотне
Подивитися, порахувати, запропонувати — агент може сам. Переказати гроші, розірвати договір, видалити дані — лише після підтвердження людиною. Добрий приклад — німецький брокер Scalable Capital: у серпні він відкрив платформу для ChatGPT, Claude і Grok. Агенти можуть аналізувати портфель і готувати угоди, але кожна потребує схвалення користувача, а платежі й виведення грошей закриті зовсім.
4. Доступ можна відкликати
У токена є термін дії, і його можна вимкнути однією кнопкою, не змінюючи пароль від усього банку. Вирішиш більше не користуватися агентом — відкличеш доступ саме в нього. З паролем так не вийде: доведеться змінювати його всюди й сподіватися, що агент не зберіг копію.
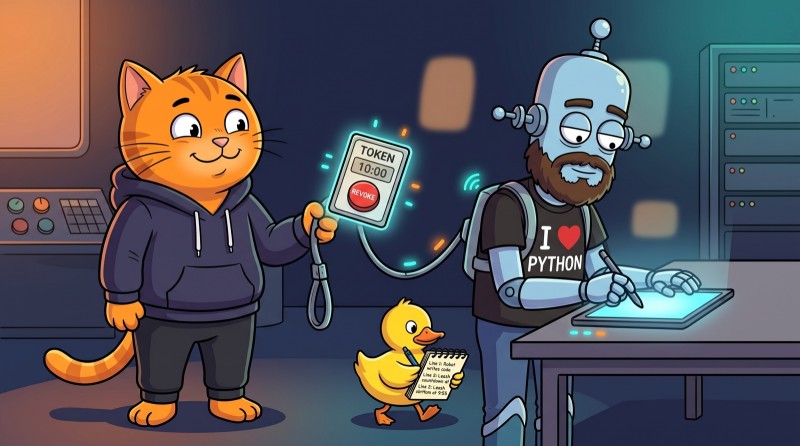
5. Усе записується
Кожна дія агента потрапляє в журнал: що зробив, коли, за яким токеном. Якщо щось пішло не так, видно, хто це був — ти чи твій агент. Зараз банки не можуть відповісти навіть на це запитання.
А що із законами
У США є правило про фінансові дані — Section 1033. Воно мало зобовʼязати банки ділитися даними клієнтів через нормальні API, а не через вхід за паролем. Правило ухвалили 2024 року, але чинним воно так і не стало: суд заборонив його застосовувати, а регулятор відправив на доопрацювання. Нова версія очікується наприкінці 2026 року.
Поки закон буксує, кожен банк вирішує сам. Тому зараз ми й бачимо зоопарк: хтось блокує всіх, хтось залишає читання, хтось будує власних агентів.
Агенти по обидва боки
Новина про банки вийшла того тижня, коли агенти опинилися й на боці атакувальників. 21 жовтня Microsoft розповіла, що китайське угруповання Storm-0940 використало ARTEX — відкритий фреймворк для автоматичного пентесту на ШІ-агентах — в атаці через ланцюг постачання ConnectWise. Атака дотягнулася до 2250+ тенантів Microsoft 365, а в піковий день, 11 жовтня, швидкість сягала 2900 невдалих спроб входу на хвилину.
Висновок звідси не «агенти — зло». Агенти — це робочі руки, які однаково швидко роблять і корисне, і шкідливе. Різницю визначає те, які права в цих рук і хто тримає їх на повідку.
Що це означає для розробника
Агенти — одна з найгарячіших тем у розробці просто зараз. Зібрати агента, який ходить в API, читає пошту й щось робить за користувача, можна за вечір. Зібрати агента, якого не страшно пустити до грошей, — це вже професія.
Якщо ти пишеш агента або сервіс, до якого підключатимуться агенти, тримай у голові короткий список:
- Ніколи не проси в користувача пароль від чужого сервісу. Лише офіційні API та OAuth. Банки вже блокують агентів на паролях і перекладають відповідальність на клієнта.
- Починай із режиму «лише читання». Права на дії додавай по одному й лише тоді, коли без них задача не розвʼязується.
- Незворотні операції — через підтвердження людиною. Гроші, видалення, надсилання від імені користувача.
- Логуй кожну дію агента так, щоб потім можна було відновити, що сталося.
- Перевіряй результат не за словами агента, а за фактом. Агент може щиро написати «готово» — і помилитися.
Жоден із цих пунктів не про модель. Усі пʼять — про архітектуру, безпеку й автентифікацію. Тобто про фундамент, який AI за тебе не вивчить.
Знати — не означає вміти
Прочитати, що агенту потрібен токен із мінімальними правами, легко. Спроєктувати систему, де агент робить корисну роботу, а незворотні кроки проходять через людину, — навичка. Її опановують руками, на реальних проєктах, де помилки видно.

Саме так влаштований AI Native Developer у JavaRush University: три місяці з ментором, де ти збираєш агентні пайплайни, працюєш із Claude Code, субагентами й MCP і вчишся тримати агента під контролем — з ревʼю коду й проєктами в портфоліо.
А якщо до агентів поки далеко, почни з фундаменту. Як працюють HTTP, API, автентифікація й бази даних, розбирається на курсах Java і Python — тисячі задач із миттєвою перевіркою. Без цього будь-який агент залишається чорною скринькою, якій доводиться вірити на слово.
Банки вже вирішили не вірити агентам на слово. Розробникам варто вирішити це раніше.
Часті запитання
Чому банки США блокують ШІ-агентів? Агенти входять в акаунти за логіном і паролем клієнта, і банк не може відрізнити агента, якого підключив клієнт, від агента, що отримав доступ без дозволу. Деякі агенти, за словами банків, виходять за межі задачі. Morgan Stanley блокує сторонніх агентів, JPMorgan, Bank of America і Citi обмежують їхній доступ.
Чи можна дати ШІ-агенту доступ до банківського рахунку? Найбезпечніше — лише на читання і лише через офіційні підключення відкритого банкінгу, а не через логін і пароль. JPMorgan дозволяє агентам бачити баланс і операції, але переказувати гроші й оплачувати рахунки вони не можуть.
Хто відповідає, якщо ШІ-агент зробить щось не те з рахунком? За позицією JPMorgan — клієнт, який віддав агенту доступ. Джеймі Даймон прямо сказав, що в такому разі відповідальність переходить на клієнта.
Як правильно делегувати доступ ШІ-агенту? Через токен замість пароля, з мінімальними правами, з підтвердженням людиною для незворотних дій, з можливістю відкликати доступ і з журналом усіх дій агента. Так влаштовані OAuth та офіційні API відкритого банкінгу.
ПЕРЕЙДІТЬ В ПОВНУ ВЕРСІЮ